Eine Wallet-Anfrage im Browser wirkt oft harmlos: Ein Pop-up erscheint, die Website verspricht Zugang oder eine Funktion, und ein Klick scheint den Vorgang zu erledigen. Sicherheitsrelevant ist jedoch nicht nur, ob ein Fenster erscheint, sondern was genau bestätigt werden soll. Wer diese Frage vor jeder Freigabe beantwortet, verhindert viele typische Fehler bei Phishing, schädlichen dApps und übergriffigen Berechtigungen.
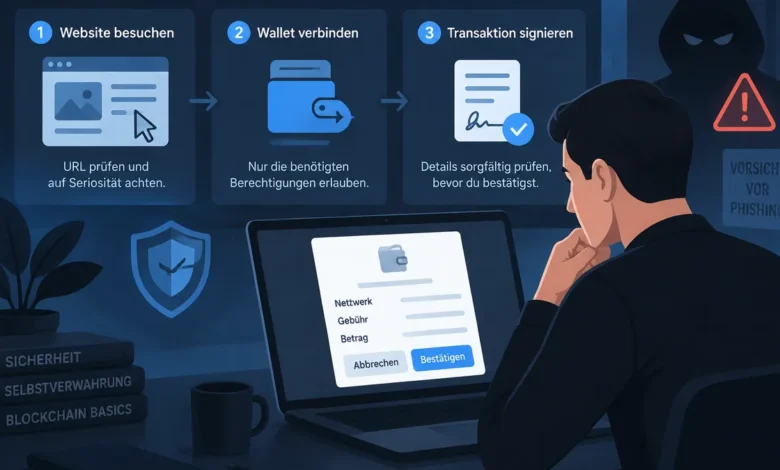
Die wichtigste Unterscheidung lautet: Eine Seite zu öffnen, eine Wallet zu verbinden und eine Nachricht oder Transaktion zu signieren sind drei verschiedene Handlungen. Sie haben unterschiedliche Folgen. Das gilt auch für gewöhnliche Browserziele: Wer ANT RUSH über die offizielle Startseite https://www.antrush.games/ öffnet, sollte den Seitenaufruf nicht mit einer Wallet-Interaktion verwechseln. Ein guter Ablauf ist deshalb nie „Pop-up sehen, bestätigen“, sondern: Herkunft prüfen, Art der Anfrage erkennen, Inhalt bewerten und erst dann bewusst fortfahren oder abbrechen.
Warum „Seite öffnen“, „Wallet verbinden“ und „Signieren“ drei verschiedene Risiken sind
Das bloße Aufrufen einer Website gibt ihr normalerweise weder Zugriff auf Ihre Coins noch auf Ihren privaten Schlüssel. Dennoch kann eine Seite gefährlich sein: Sie kann eine bekannte Marke imitieren, zu einer falschen Domain gehören, Downloads anbieten oder Sie mit auffälligen Pop-ups unter Zeitdruck setzen. Schon auf dieser Stufe gilt: Keine Seed Phrase eingeben, keine unbekannten Dateien installieren und keine Wallet-Aufforderung als Beweis für Seriosität verstehen.
Beim Verbinden einer Wallet erhält eine Website je nach Wallet und Netzwerk vor allem Informationen über die ausgewählte öffentliche Adresse. Das ist keine Überweisung. Die Verbindung kann aber Ihre Adresse mit einer Sitzung verknüpfen und damit Aktivitäten oder Bestände leichter zuordnen. Prüfen Sie daher, ob Sie die Verbindung tatsächlich brauchen und ob die angezeigte Domain exakt die erwartete ist.
Eine Signatur ist die nächste Kategorie. Manche Signaturen dienen nur einem Login oder einer Bestätigung. Andere können Berechtigungen setzen, Token-Freigaben erteilen oder unmittelbar eine Transaktion auslösen. Entscheidend ist nicht die Formulierung auf der Website, sondern das, was das Wallet-Fenster konkret anzeigt: Netzwerk, Zieladresse, Betrag, Gebühren und Vertragsinteraktion. Ist der Inhalt nicht verständlich oder weicht er vom erwarteten Vorgang ab, ist Abbrechen die richtige Entscheidung.
Auch Browser-Erweiterungen gehören in die Bedrohungsanalyse. Sie laufen nahe am Webinhalt und können weitreichende Rechte besitzen. Das BSI weist in APP.1.2 Webbrowser darauf hin, dass nicht vertrauenswürdige Erweiterungen Inhalte manipulieren, Daten ausspähen oder auf Phishing-Angebote lenken können. Halten Sie die Zahl der Erweiterungen klein und installieren Sie Wallets ausschließlich aus offiziellen, verifizierten Quellen.
Freizeit und Krypto im Browser trennen: Profile als einfache Sicherheitsgrenze
Ein separates Browserprofil ist keine perfekte Isolation, aber eine sehr wirksame Alltagsgrenze. Im Krypto-Profil befinden sich nur die nötige Wallet-Erweiterung, wenige geprüfte Lesezeichen und möglichst keine Spiel-, Coupon-, Download- oder Social-Media-Erweiterungen. Das Freizeitprofil bleibt dagegen frei von Wallets und Finanzkonten. So senken Sie die Wahrscheinlichkeit, dass eine beiläufig geöffnete Seite direkt neben einer aktiven Wallet-Sitzung landet.
Diese Trennung ist besonders sinnvoll, weil nicht jede Website, die Sie regelmäßig nutzen, eine Verbindung zu Ihrer Wallet benötigt. Ein Browser-Spiel oder anderes Freizeitangebot kann im separaten Profil geöffnet werden, während das Krypto-Profil für Wallets, Börsen und dApps reserviert bleibt. Damit wird aus einer einfachen organisatorischen Entscheidung eine zusätzliche Hürde gegen versehentliche Freigaben.
Richten Sie das Krypto-Profil bewusst schlicht ein. Deaktivieren Sie automatische Logins, speichern Sie dort keine unnötigen Zahlungsdaten und vermeiden Sie parallele Tabs mit unbekannten Angeboten. Für größere Bestände sollte eine Hardware-Wallet zusätzlich eine Bestätigung am Gerät verlangen. Das schützt nicht gegen jede Fehlentscheidung, macht aber kritische Transaktionen deutlich sichtbarer.
Praktisch ist auch eine kleine Regel für Lesezeichen: Öffnen Sie Börsen, Wallet-Dashboards und häufig genutzte dApps über selbst angelegte Lesezeichen statt über Suchanzeigen, Direktnachrichten oder Links aus Kommentaren. Ein separates Profil hilft nur dann, wenn der erste Aufruf nicht bereits auf einer ähnlich aussehenden Kopie endet.
Der Entscheidungsbaum: Prüfen, abbrechen oder bewusst fortfahren?
Wenn eine Wallet-Anfrage erscheint, arbeiten Sie sie in dieser Reihenfolge ab. Der Ablauf dauert meist weniger als eine Minute und verhindert, dass Dringlichkeit oder Gewohnheit die Entscheidung übernehmen.
- War die Anfrage erwartet? Haben Sie selbst gerade eine bekannte Funktion gestartet? Falls das Pop-up ohne nachvollziehbaren Anlass erscheint, brechen Sie ab. Unerwartete Freigaben sind ein Warnsignal.
- Stimmt die Herkunft? Kontrollieren Sie die vollständige Domain, nicht nur Logo, Seitentitel oder Suchtreffer. Achten Sie auf Buchstabendreher, zusätzliche Wörter, ungewöhnliche Subdomains und fremde Weiterleitungen.
- Welche Aktion fordert das Wallet? „Connect“ ist nicht dasselbe wie „Sign“, „Approve“, „Permit“ oder „Send“. Lesen Sie den Text im Wallet-Fenster, nicht nur die Erklärung auf der Website.
- Ist der Inhalt plausibel? Prüfen Sie Netzwerk, Empfänger, Betrag, Token und Gebühren. Bei Vertragsinteraktionen prüfen Sie insbesondere, ob eine Token-Freigabe verlangt wird und ob deren Umfang nachvollziehbar ist.
- Können Sie den Zweck erklären? Wenn Sie einem Dritten in einem Satz nicht erklären könnten, warum diese Freigabe nötig ist, verschieben Sie die Aktion. Schließen Sie das Fenster, recherchieren Sie die Funktion über vertrauenswürdige Quellen und beginnen Sie erst danach neu.
„Abbrechen“ ist kein technisches Versagen und kostet in der Regel nichts. Eine legitime Anwendung funktioniert auch noch, nachdem Sie die Anfrage geschlossen und später über einen eigenen Lesezeichenaufruf zurückgekehrt sind. Echte Zeitnot ist bei Wallet-Freigaben selten ein überzeugender Grund.
Bei einer reinen Nachrichtensignatur ist Vorsicht ebenfalls nötig. Lesbare Login-Texte sind leichter einzuordnen als unverständliche Datenblöcke, aber auch eine scheinbar harmlose Signatur sollte nur auf einer erwarteten Domain erfolgen. OWASP empfiehlt im Multifactor Authentication Cheat Sheet phishing-resistente, an die legitime Origin gebundene Verfahren wie FIDO2/WebAuthn. Für Wallet-Nutzer folgt daraus ein ähnlicher Grundsatz: Herkunft und Inhalt einer Aufforderung müssen getrennt geprüft werden; ein vertraut aussehendes Fenster ersetzt diese Prüfung nicht.
Was Domain, Berechtigungen und Signaturfenster wirklich verraten
Die Domain ist ein Einstiegspunkt, kein vollständiger Sicherheitsnachweis. Prüfen Sie sie Zeichen für Zeichen, besonders wenn der Link aus Werbung, einer E-Mail, einem Messenger oder einem Kommentar stammt. Geben Sie bekannte Adressen lieber selbst ein oder verwenden Sie ein gespeichertes Lesezeichen. Ein HTTPS-Schloss zeigt lediglich eine verschlüsselte Verbindung zur aufgerufenen Domain an; es bestätigt weder Geschäftsmodell noch Vertrauenswürdigkeit.
Eine kurze Projektbeschreibung ist ebenfalls keine technische Dokumentation. Die Seite Über ANT RUSH enthält nach den verfügbaren Angaben nur die knappe Positionierung „Build. Explore. Conquer.“. Daraus lässt sich weder ableiten, ob eine Wallet-Verbindung erforderlich wäre, noch wie Zahlungen, Konten oder Schutzmechanismen gestaltet sein könnten. Diese Prüfgrenze gilt allgemein: Marketingtexte können ein Angebot einordnen, ersetzen aber keine Prüfung einer konkreten Berechtigungs- oder Signaturanfrage.
Im Wallet-Fenster sollten Sie besonders auf die Aktionsart achten. Bei einer Überweisung sind Zieladresse, Betrag und Netzwerk zentral. Bei einer Token-Freigabe kann ein Smart Contract das Recht erhalten, einen bestimmten Token bis zu einem festgelegten Limit zu bewegen. Unbegrenzte Freigaben sind bequem, erhöhen aber im Schadensfall die mögliche Reichweite. Wenn eine begrenzte Freigabe möglich ist, ist sie oft die defensivere Wahl.
Bei unlesbaren Vertragsdaten gilt ein strenger Maßstab: Nicht bestätigen, nur weil die Website eine Belohnung, einen Zugang oder eine vermeintliche Fehlerbehebung verspricht. Prüfen Sie zunächst, ob Sie auf der offiziellen Domain sind, ob die Aktion in der Dokumentation erklärt wird und ob Wallet sowie Netzwerk zur erwarteten Anwendung passen. Falls Details fehlen, ist ein Abbruch vernünftiger als eine Spekulation.
Wenn bereits bestätigt wurde: Sofortmaßnahmen und Nachbereitung
Nach einer bestätigten Anfrage zählt zuerst die richtige Einordnung. Eine bloße Wallet-Verbindung kann häufig in der Website oder Wallet wieder getrennt werden. Eine Nachrichtensignatur lässt sich meist nicht zurücknehmen, ist aber nicht automatisch ein Geldabfluss. Eine gesendete On-Chain-Transaktion ist dagegen in der Regel nicht rückgängig zu machen. Bei einer Token-Freigabe müssen Sie die Berechtigung gegebenenfalls über ein geeignetes Tool im richtigen Netzwerk widerrufen; beachten Sie dabei die anfallenden Netzwerkgebühren.
Wenn Sie eine verdächtige Transaktion oder Freigabe bestätigt haben, trennen Sie die Website, schließen Sie verdächtige Tabs und überprüfen Sie die Transaktionshistorie direkt über einen vertrauenswürdigen Blockexplorer. Kontrollieren Sie insbesondere unbekannte Empfänger, neue Freigaben und ausgehende Bewegungen. Dokumentieren Sie Transaktions-Hashes und Zeitpunkte, bevor Sie weitere Schritte ausführen.
Besteht der Verdacht, dass die Seed Phrase oder der private Schlüssel preisgegeben wurde, reicht ein Widerruf nicht aus. Behandeln Sie die Wallet als kompromittiert: Erstellen Sie auf einem sauberen Gerät eine neue Wallet, sichern Sie deren Wiederherstellungsphrase ausschließlich offline und übertragen Sie verbleibende Vermögenswerte zügig dorthin. Geben Sie die alte Seed Phrase niemals bei einer angeblichen „Wiederherstellung“ oder einem Support-Chat ein.
Zum Abschluss sollte eine kurze Ursachenanalyse folgen. Kam der Link aus einer Anzeige? War eine Erweiterung unnötig installiert? Wurde eine Freigabe bestätigt, obwohl der Zweck unklar war? Passen Sie danach Lesezeichen, Browserprofile, Erweiterungen und Ihre persönliche Abbruchregel an. Die wirksamste Wallet-Sicherheit entsteht nicht durch blindes Misstrauen, sondern durch einen wiederholbaren Prozess: unerwartet stoppen, Herkunft prüfen, Aktion verstehen und nur dann freigeben.